Свой WireGuard-сервер vs управляемый VPN-контур
WireGuard можно поднять руками за один вечер - и для пары устройств это разумный выбор. Проблема начинается не в момент настройки, а через несколько месяцев, когда объектов становится больше пяти-десяти, а состав людей с доступом меняется. Эта страница - не про то, что ручная настройка "неправильная", а про то, где именно проходит граница, после которой ручной путь начинает отнимать больше времени, чем экономит.
Четыре момента, которые видит руководство, а не только админ
Технические подробности - в разделах ниже. Здесь - то же самое сравнение в одной картинке, для быстрого решения без чтения конфигов.
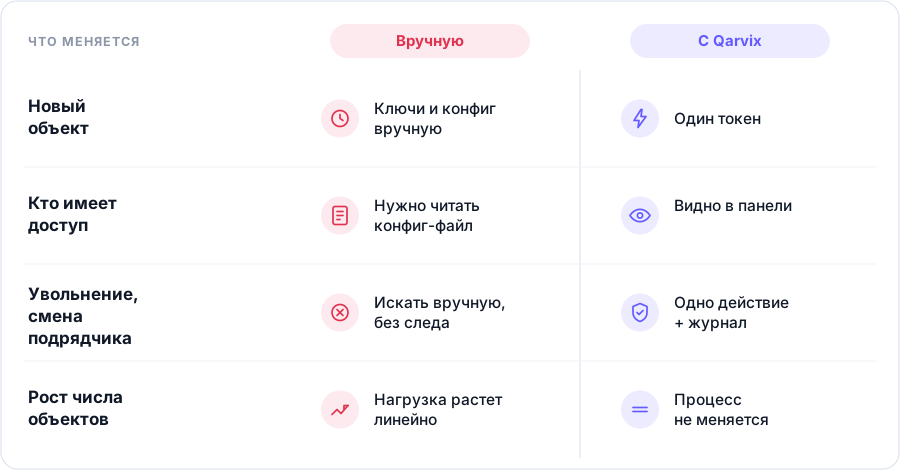
Суть разницы: при ручной схеме каждый пункт - это работа человека и риск, который накапливается с числом объектов. При управляемом контуре объем работы почти не растет.
Что означает "настроить WireGuard самостоятельно"
Минимальный ручной путь выглядит так:
- установить
wireguard-toolsна сервере и на каждом клиенте; - сгенерировать пару ключей для сервера и отдельную пару для каждого peer;
- вручную собрать
wg0.confс блоками[Interface]и[Peer], прописатьAllowedIPsдля каждого; - открыть UDP-порт на сервере - для этого нужен белый IP или отдельный проброс порта;
- включить
wg-quickчерез systemd и передать.conf-файл каждому клиенту отдельным защищенным каналом.
Это честная работа, но каждый ее шаг - ручная операция без журнала и без единого источника правды о том, кто сейчас имеет доступ.
Где ручная настройка работает нормально
Для двух-трех инженеров, которым нужен доступ к одному серверу или домашней сети - это рабочий и достаточный вариант. Не каждому WireGuard-контуру нужны роли, аудит и централизованное управление маршрутами. Qarvix закрывает этот же сценарий через статические клиенты - без обязательной установки агента на управляемое устройство, если объект и не подразумевался как управляемый роутер.
Что начинает болеть при росте
С каждым новым объектом или сотрудником ручная схема линейно накапливает работу:
- новое устройство - новый keypair, новый блок в
wg0.confна сервере и правка в клиентском конфиге; - нет центрального места посмотреть, у кого какие права и к каким подсетям есть маршрут;
- отзыв доступа - вручную найти и удалить нужный
[Peer]-блок, без записи о том, кто и когда это сделал; - маршрут к LAN за объектом (камеры, PLC, датчики) - это отдельная ручная настройка
AllowedIPsи NAT-правил, для каждого объекта заново; - ротация ключей и диагностика "почему не устанавливается handshake" - вручную, без истории событий;
- сервер должен быть доступен по белому IP - объекты за NAT/CGNAT в классическую схему
wg0.confне встраиваются без дополнительной инфраструктуры.
Ни один из этих пунктов не критичен сам по себе. Проблема - в их количестве, когда объектов становится много.
Что делает Qarvix вместо этого
- Объект подключается одним одноразовым токеном вместо ручной генерации и передачи ключей - см. быстрое подключение устройств;
- роутер сам поднимает канал к контуру - белый IP и проброс порта на стороне объекта не нужны;
- маршрут к LAN и API включается централизованно, одним переключателем, без правки NAT на каждом объекте - см. сети, маршруты и ACL;
- доступ выдается по ролям, с запретом по умолчанию, а не общим конфиг-файлом - см. пользователи, роли и SSO;
- отзыв доступа - одно действие, с записью в журнал аудита - см. журналы и отчеты;
- обновление без ручных правок на объекте: OTA для агента на OpenWrt (Teltonika) или самообновляющийся скрипт для RouterOS (MikroTik) - см. поддерживаемое оборудование.
Когда переходить на управляемый контур
Практический ориентир - не конкретное число объектов, а то, начал ли wg0.conf требовать отдельного человека, который его поддерживает. Верные признаки: подрядчики и инженеры с доступом меняются чаще, чем раз в квартал; нужно объяснить аудитору, кто и когда получал доступ к объекту; объекты стоят за NAT или на промышленной площадке без белого IP в принципе.
Связанные разделы
- Быстрое подключение устройств - как подключается управляемое устройство без ручной настройки WireGuard.
- Устройства и VPN-адреса - чем управляемое устройство отличается от статического клиента.
- Сети, маршруты и ACL - как включается маршрут к LAN-подсети за объектом.
- Журналы и отчеты - как выглядит журнал аудита выданных и отозванных доступов.