WireGuard для распределенных сетей
Защищенный доступ к объектам без белого IP и проброса портов
Подключайте роутеры, LAN-подсети, камеры, PLC, датчики и локальные API через управляемый WireGuard-контур. Доступы, маршруты, журналы и отчеты - в одной панели.
- Роутер сам поднимает канал управления - ничего не публикуется в интернет
- Доступ к LAN, камерам и API включается централизованно, без VPN на каждом устройстве
- Каждое подключение и изменение доступа видно в журнале аудита
Управление доступом вместо ручной настройки VPN
Qarvix помогает командам, которые обслуживают много удаленных объектов: филиалы, торговые точки, промышленные площадки, лаборатории, оборудование за NAT/CGNAT и частные сети клиентов.
До Qarvix
- Белые IP и проброс портов на каждом объекте
- Разрозненные VPN-файлы у разных инженеров
- Общие пароли подрядчиков
- Непонятно, кто и когда подключался к объекту
- Выезд на площадку ради простой диагностики
После Qarvix
- Один управляемый контур для всех объектов
- Доступ по ролям, а не по общим файлам
- Маршруты к LAN и API включаются централизованно
- Журнал аудита и отчеты по каждому действию
- Объекты за NAT/CGNAT подключаются сами
Возможности
Изолированные контуры доступа
Разделяйте объекты и команды по отдельным WireGuard-сетям, не смешивая права, маршруты и журналы разных клиентов или филиалов.
Подробнее →Подключение устройства без настройки оператора
Роутер сам поднимает канал управления по одноразовому токену - не нужен белый IP, проброс портов или ручная настройка WireGuard.
Подробнее →Маршрут к LAN за роутером
Открывайте инженерам доступ не только к роутеру, но и к нужной локальной подсети за ним: камерам, контроллерам, кассам, PLC или серверам.
Подробнее →API устройств через защищенный туннель
Проверяйте состояние, читайте параметры и выполняйте сервисные операции через туннель, не публикуя API устройств в интернет.
Подробнее →Как это выглядит в интерфейсе
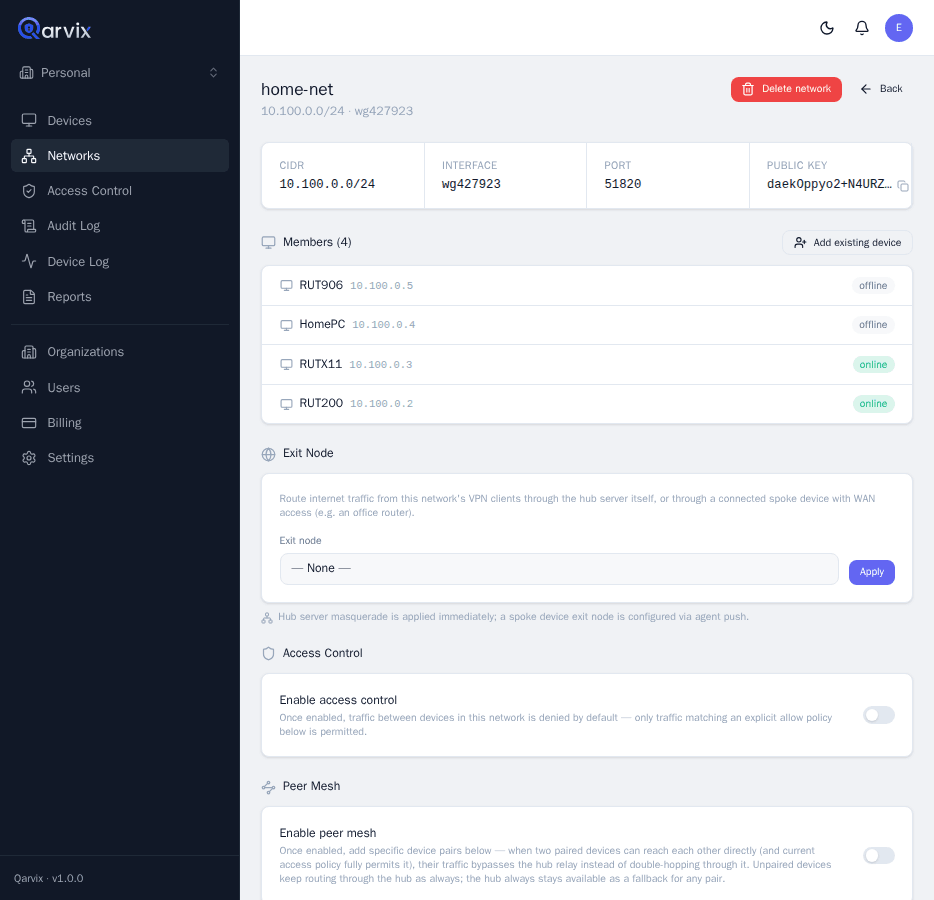
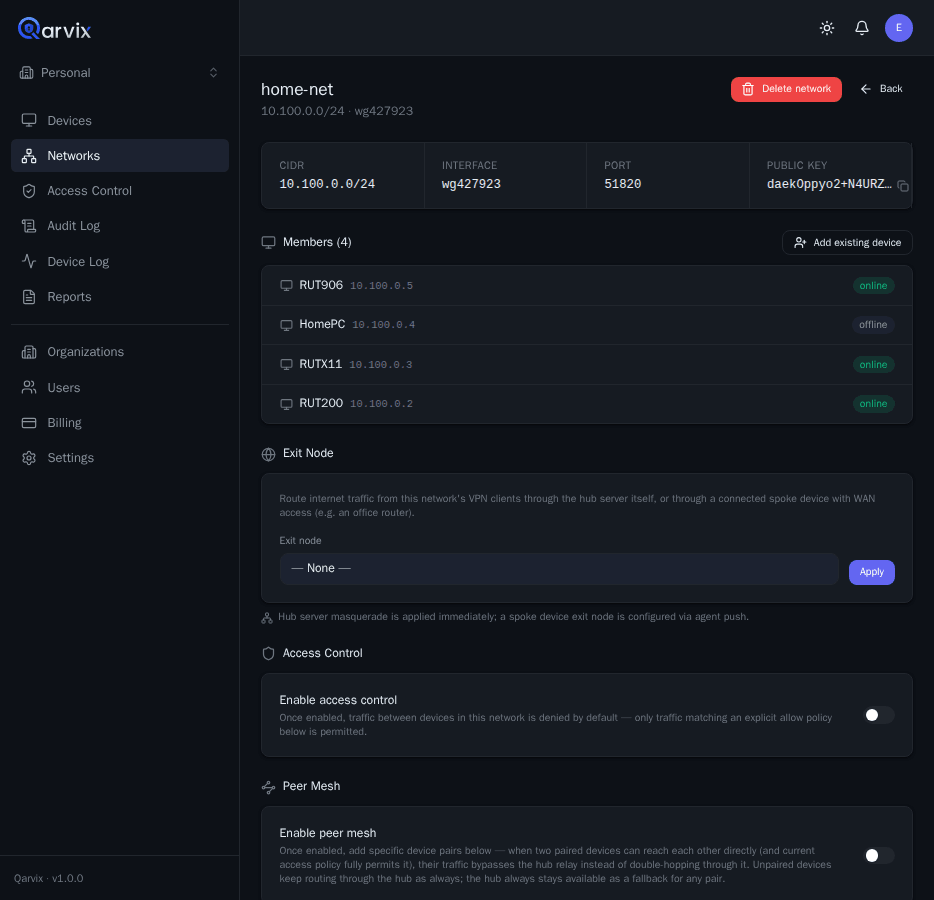
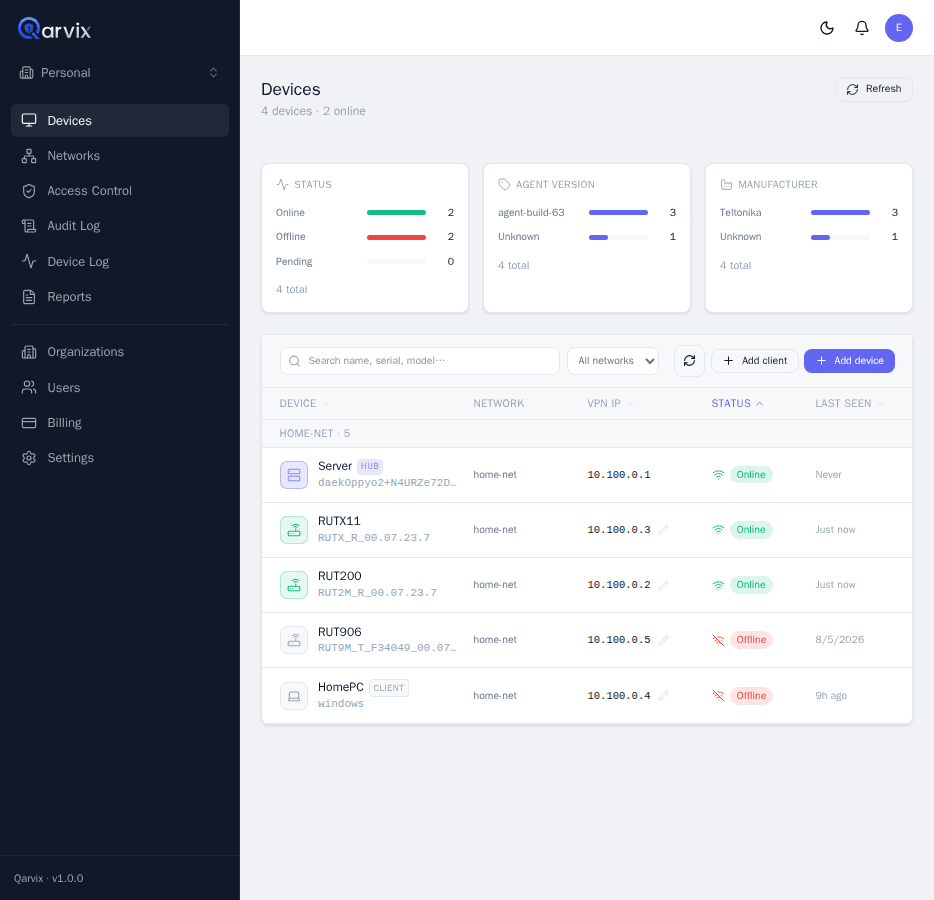
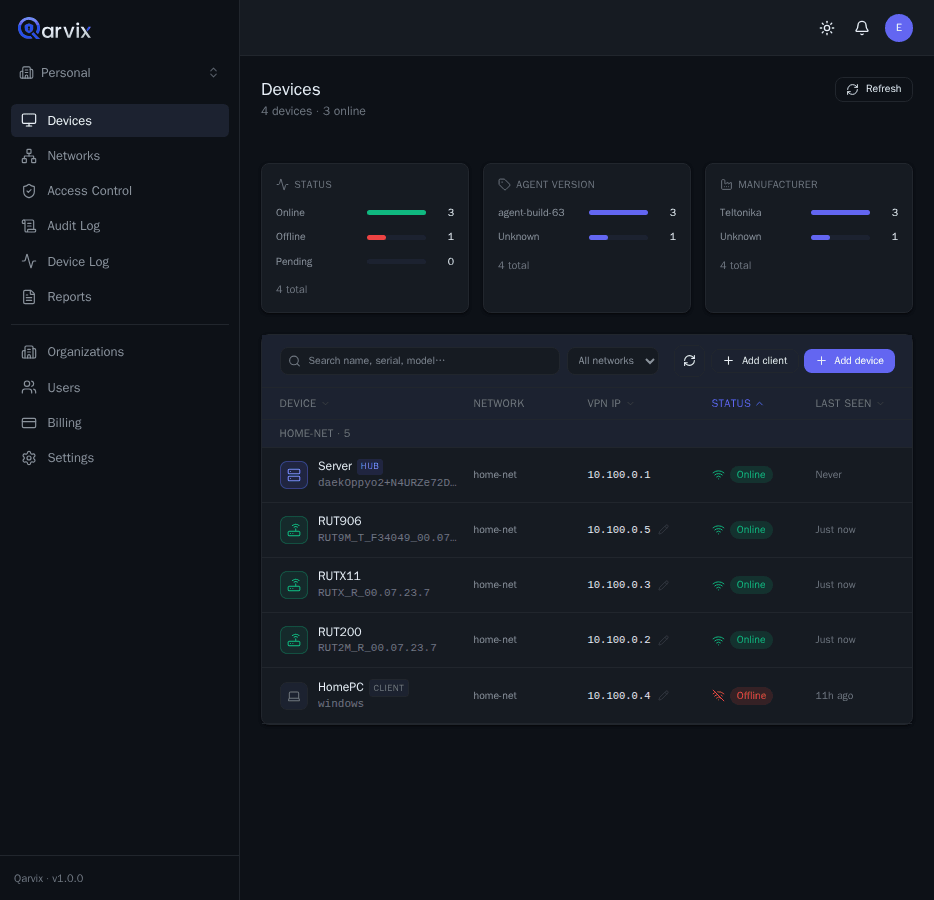
Видно все, что определяет доступ к объекту
- Участники сети и их VPN-адреса в одном списке
- Маршруты до LAN-подсетей за роутерами
- Exit node, peer mesh и правила доступа на одной странице
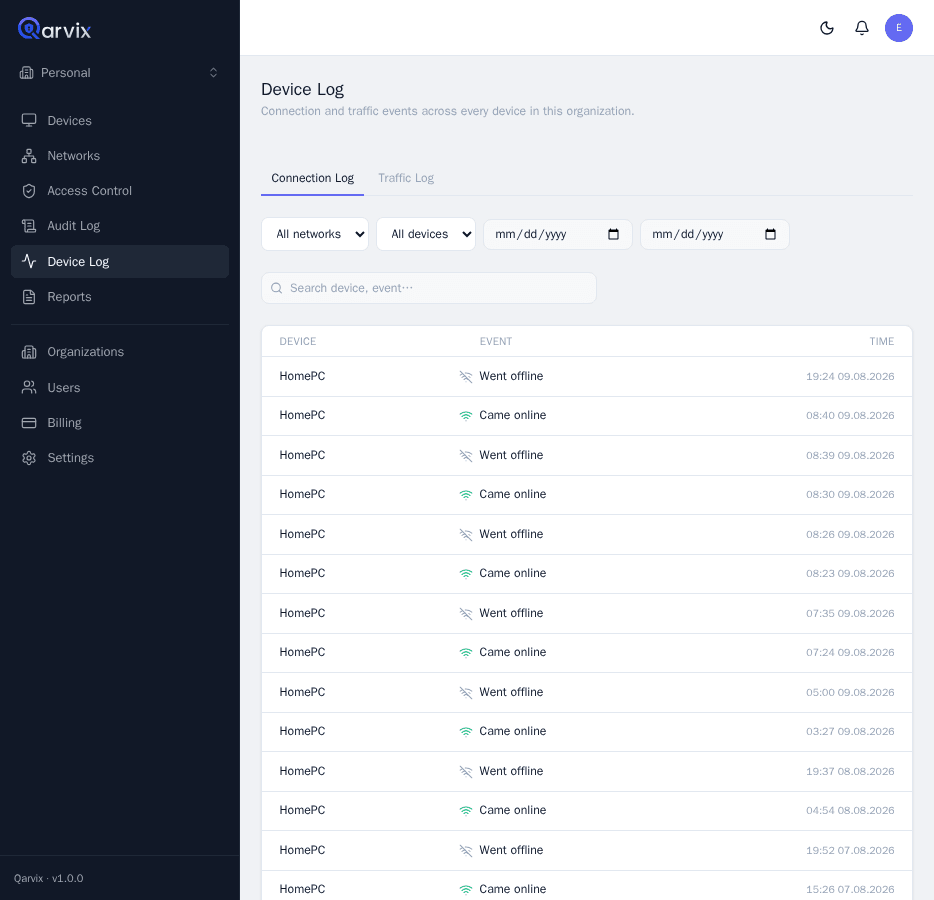
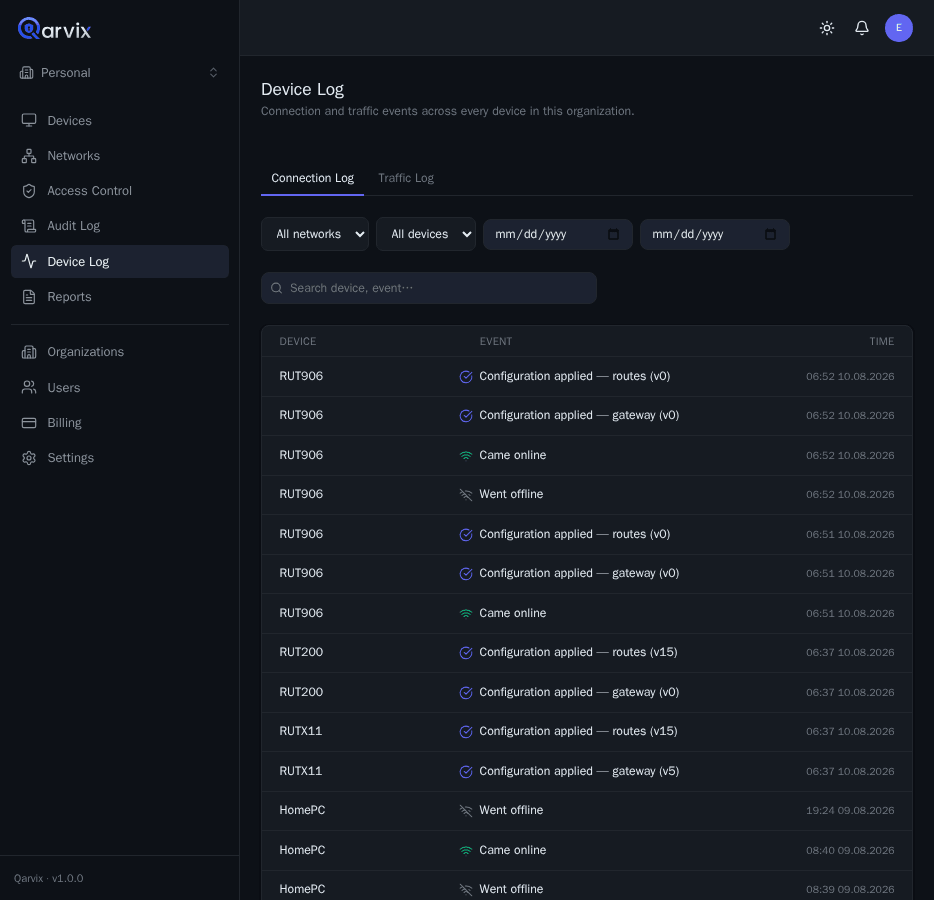
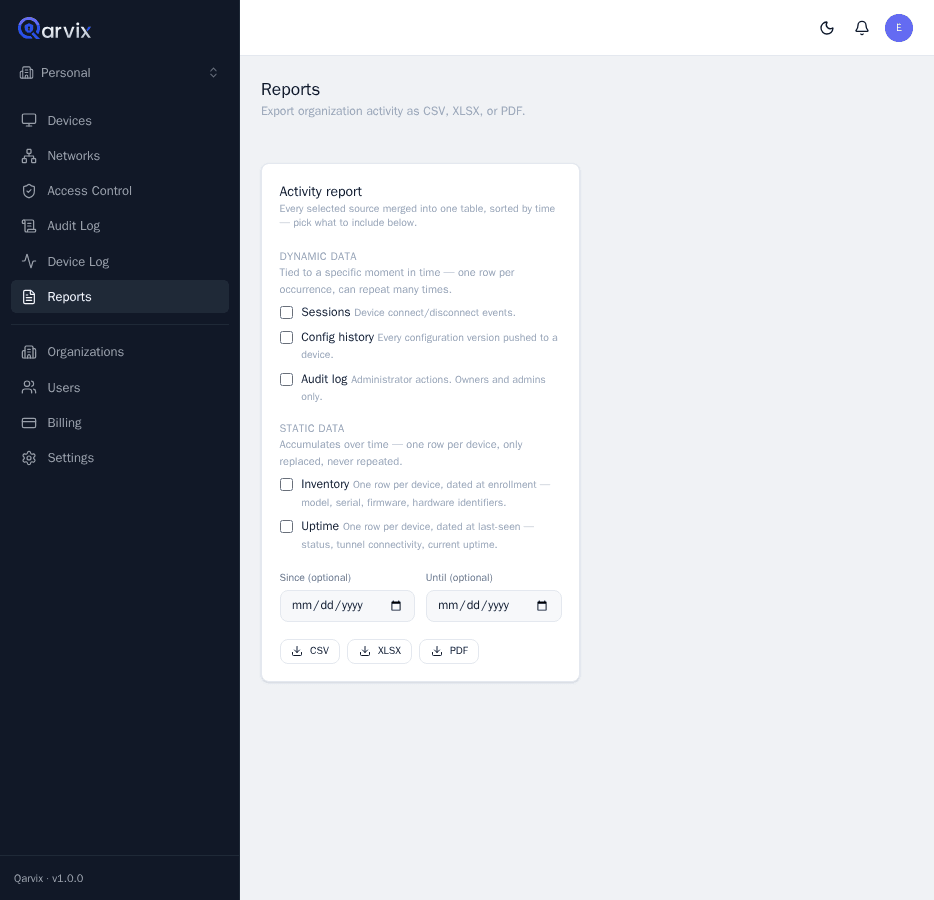
Каждое устройство объясняет свою историю само
- Применение конфигурации и обновления агента
- Переподключения и потери связи с временными метками
- Обращения к API устройства через туннель
Где Qarvix особенно полезен
Сервисный доступ к объектам без выезда
Инженер тратит день, чтобы посмотреть один роутер.
Управляемый доступ к роутерам, терминалам и локальным сервисам прямо из панели.
Камеры, PLC, датчики и API за роутером
Каждое устройство в LAN требует своего VPN или проброса портов.
Один маршрут через роутер открывает доступ ко всей нужной подсети.
Несколько филиалов в одном контуре
Филиалы живут в разных, никак не связанных VPN-настройках.
Объекты видны в единой карте доступов, при этом права остаются разделенными.
Доступ подрядчиков без общих VPN-файлов
Один и тот же VPN-профиль передают из рук в руки годами.
Персональный и временный доступ, который отзывается одним действием.
Закрытые и offline-среды
Промышленный контур не может зависеть от внешнего облака.
Qarvix разворачивается в изолированном контуре без постоянного доступа к интернету.
Как это работает
Создать сеть
Администратор выбирает адресный диапазон и hub.
→ сеть готова принимать устройстваДобавить устройство
Роутер подключается по одноразовому токену.
→ не нужен белый IPУвидеть online и VPN IP
Устройство появляется в панели со своим адресом.
→ устройство доступно нужным пользователямВключить LAN/API-маршрут
Один переключатель открывает подсеть за роутером.
→ камеры и API доступны через туннельАрхитектура под капотом
Два независимых канала на одном устройстве
Оператор работает через Web UI и Qarvix Control Plane. Роутер сам поднимает WSS-канал управления к Control Plane, а пользовательский трафик идет отдельно - через Qarvix Hub по WireGuard.
- WSS - управление агентом и доставка конфигурации.
- WireGuard - зашифрованный пользовательский трафик.
- LAN-маршрут - доступ к ресурсам за роутером через тот же туннель.

Безопасность и контроль
Доступ закрыт по умолчанию
Новые пользователи и устройства не получают лишних прав автоматически. Доступ выдается только явно разрешенным направлениям и проверяется на каждом шаге.
Идентификация
- 2FAСнижает риск входа по украденному паролю: нужен дополнительный код.
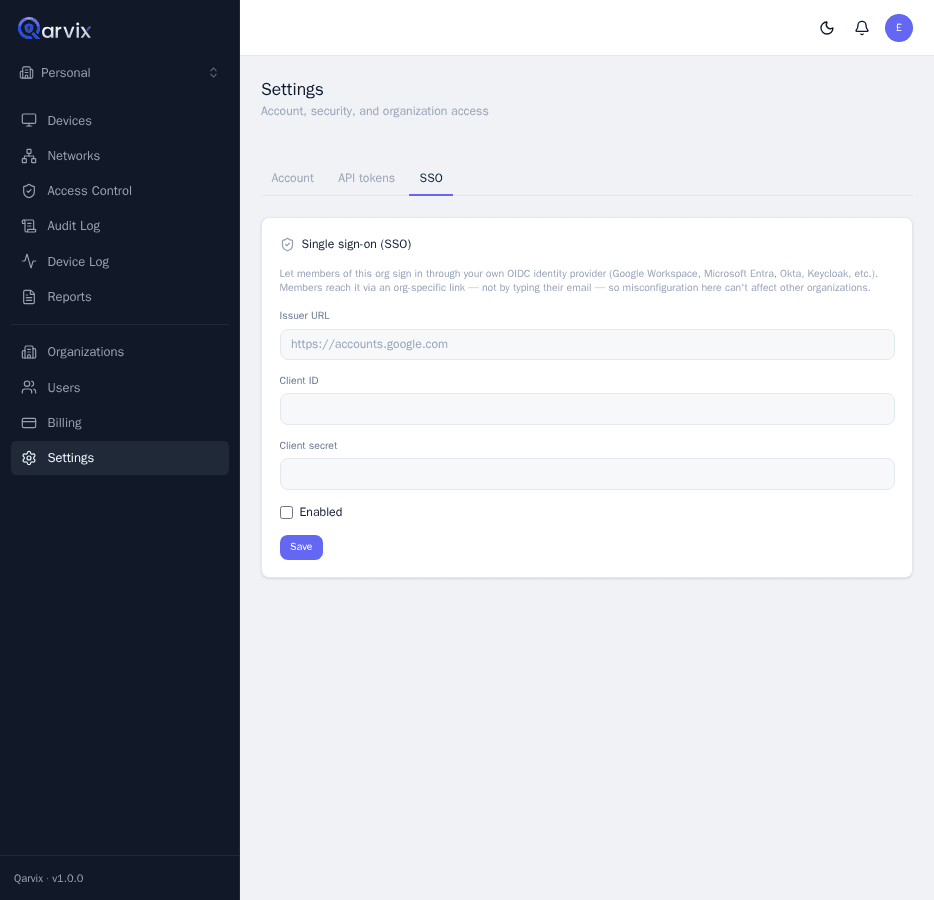
- OIDC SSOВход через корпоративную учетную систему вместо отдельных паролей.
Сеть
- WireGuardШифрует весь пользовательский трафик между участниками.
- Без входящих портовОбъект не нужно публиковать в интернет - канал поднимает сам роутер.
Политики
- ACL и ролиДоступ выдается явно, по умолчанию - запрет.
- API-токеныОграниченный доступ для интеграций, без общих учетных записей.
Контроль
- Одноразовый токенНужен только для первичного подключения устройства.
- Журнал аудитаПонятно, кто и когда изменил доступ, сеть или устройство.
Отчетность и эксплуатация
Управляемость видна, а не декларируется
Qarvix не ограничивается туннелем: платформа показывает, что происходило с каждым объектом и кто это делал.
- Online-статусы устройств и статических клиентов
- Журнал устройства: конфигурации, переподключения, обновления агента
- Журнал аудита: кто изменил доступ, сеть или правило
- Доступ к API устройств через туннель для диагностики и интеграций
- История конфигураций для разбора инцидентов